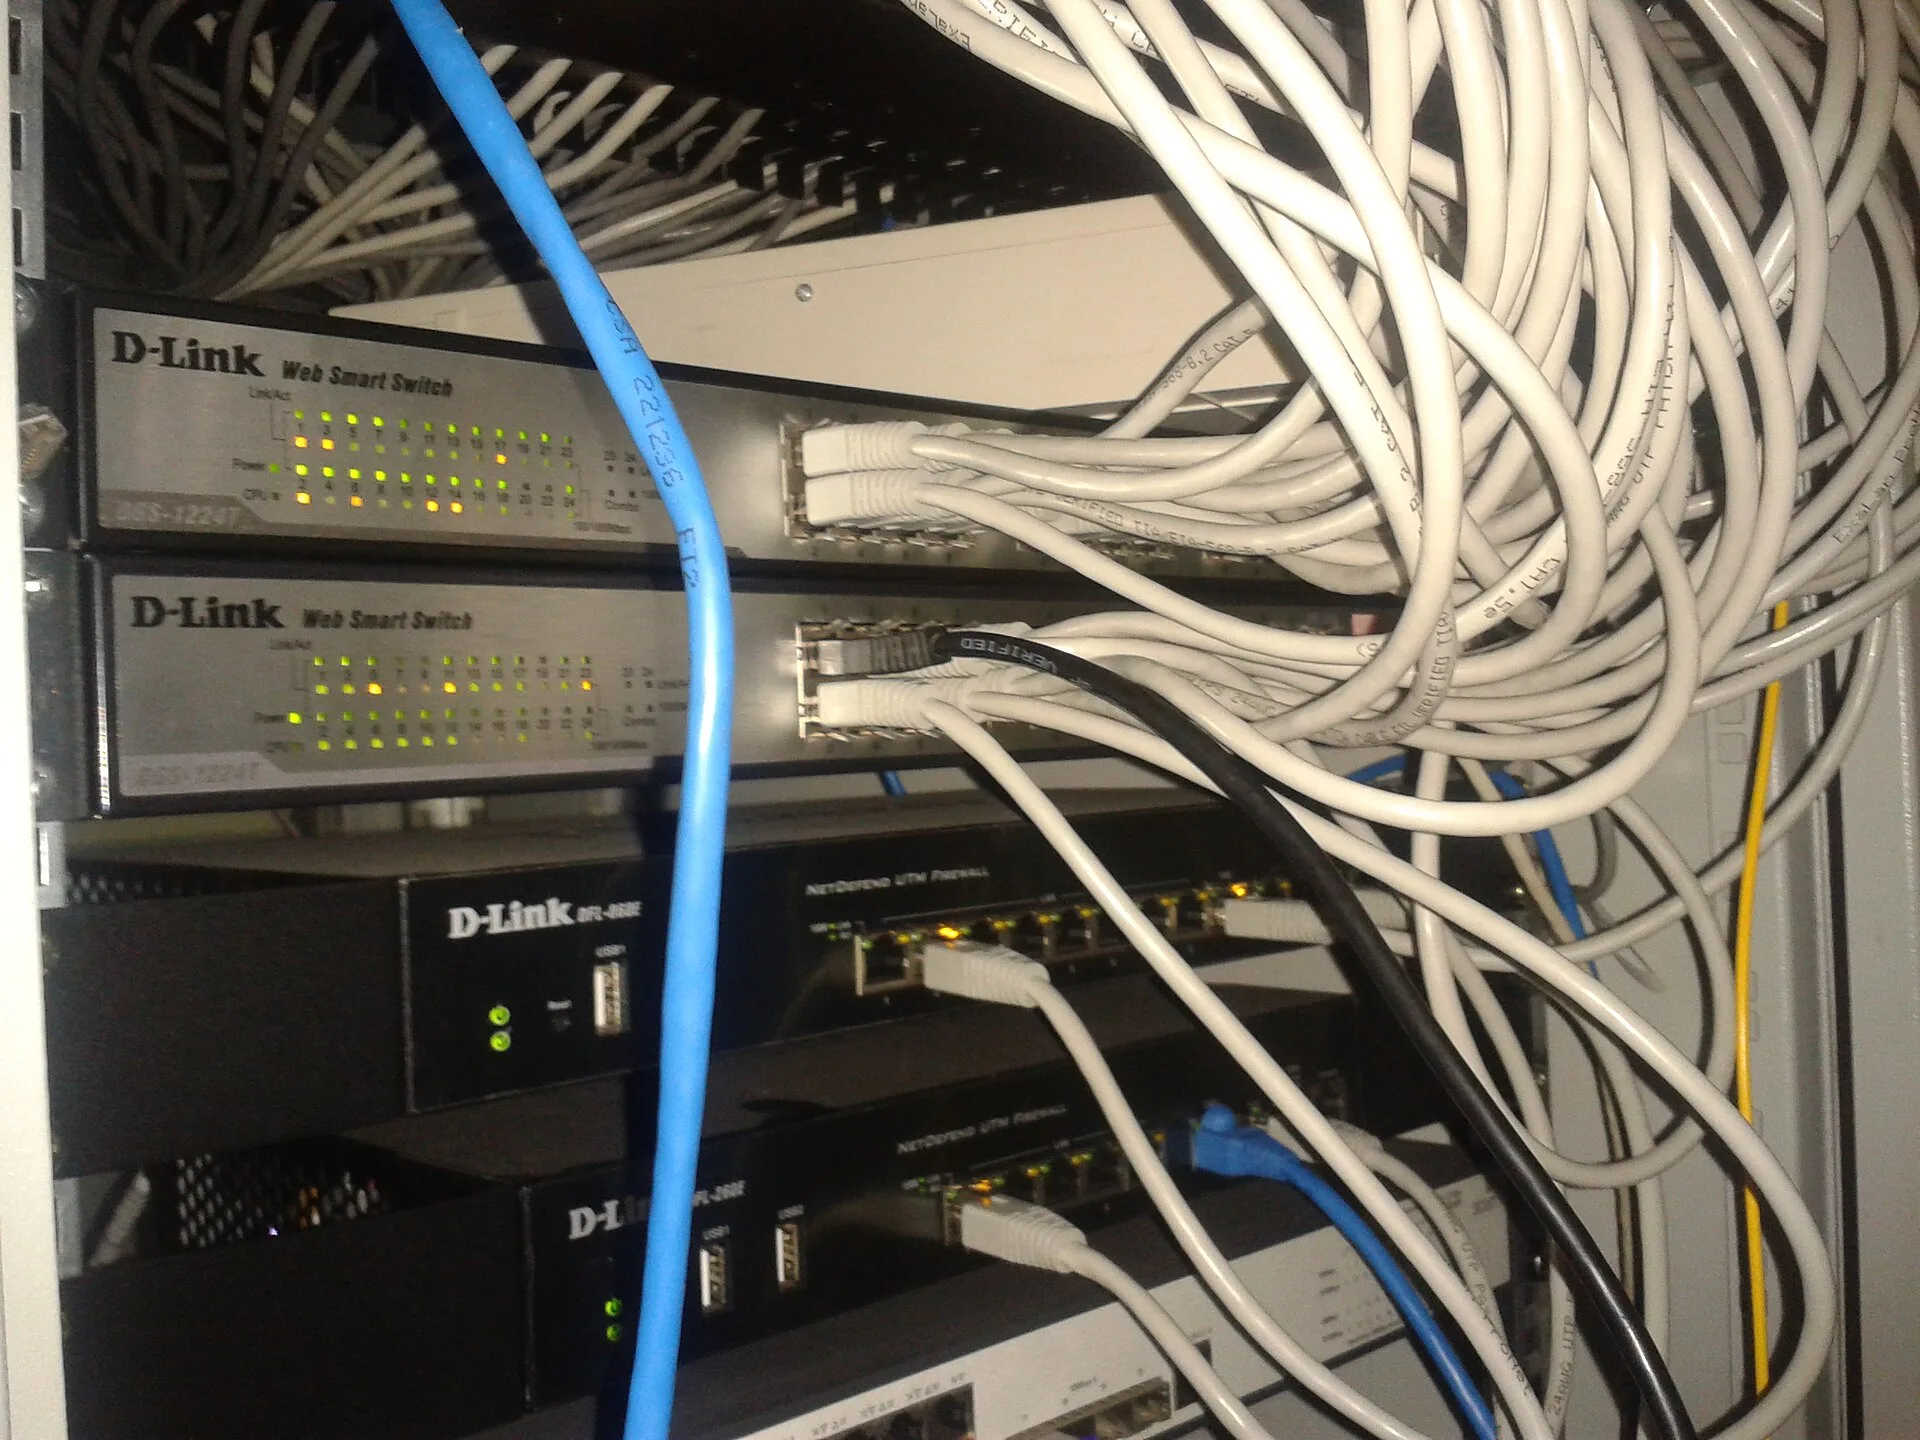
Sikkerhedsudstyr
Hvilke typer firewall, segmentering og adgangskontrol findes til erhverv?
En erhvervssikkerhedsopsætning kan bygges i flere sikkerhedslag. Datatilsynet skriver, at it-angreb bedst bremses eller begrænses i deres konsekvens ved at lave flere “sikkerhedslag” i it-miljøet.
Overblik: firewall, segmentering og adgangskontrol som sikkerhedslag
En erhvervssikkerhedsopsætning kan bygges i flere sikkerhedslag. Datatilsynet skriver, at it-angreb bedst bremses eller begrænses i deres konsekvens ved at lave flere “sikkerhedslag” i it-miljøet.
Datatilsynets katalog over foranstaltninger indeholder “Netværkssegmentering”, senest opdateret 28.05.25. Foranstaltningen beskriver, hvordan netværket kan inddeles i flere segmenter.
De tre områder er firewallen, der filtrerer trafik; segmenteringen, der opdeler netværket; og adgangskontrollen, der fastlægger, hvilke forbindelser og roller der må passere mellem segmenterne.
Til erhverv findes firewalltyperne stateful, stateless, hardware-firewall og next-generation firewall (NGFW). WAF er en webapplikationsfirewall og kan indgå i en NGFW.
Segmentering omfatter netværkssegmentering, isolering af netværket, VLAN-segmentering, mikrosegmentering, DMZ-zoner og Zero Trust-arkitektur. Adgangskontrol omfatter trafikregler mellem segmenter, adskillelse af administratorroller og 802.1X NAC.
Målet er at begrænse angrebsflader og mindske konsekvensen af et angreb. Netværkssegmentering er en forebyggende foranstaltning.
Dansk Erhverv har et it-sikkerhedsnetværk rettet mod it-chefer og andre ledere med ansvar for it-sikkerheden i deres organisation.
Firewalltyper: stateful og stateless
Stateful og stateless firewalls arbejder forskelligt. En stateful firewall følger tilstanden af aktive forbindelser og beslutter ud fra både aktuelle og tidligere trafikmønstre.
En stateless firewall vurderer hver pakke isoleret uden kontekst om, hvad der kom før eller efter. Den følger et sæt foruddefinerede regler.
Stateful firewalls har “hukommelse” og kan afgøre, om en pakke indgår i en etableret session. Det giver bedre beslutningsgrundlag og gør dem velegnede til de fleste moderne netværk.
Stateful firewalls er mere sikre end stateless, fordi de kan genkende og tillade legitim trafik, selvom den er kompleks. De er dog også mere ressourcekrævende.
Stateless firewalls er hurtigere og simplere, men mindre effektive til at identificere visse angreb eller håndtere komplekse datastrømme. De betragtes ofte som mindre sikre, fordi de ikke sporer forbindelser.
En stateful firewall kan lave detaljeret inspektion indeni og karakteristika af dataene. En stateless firewall inspicerer datapakkens kilde og destination.
Stateful firewalls er typisk bedre til dynamisk trafik i enterprise-miljøer, men kræver mere processorkraft og flere ressourcer; stateless kan passe til mindre netværk eller mindre komplekse use cases.
Til erhverv findes også next-generation firewall (NGFW). En NGFW kombinerer avancerede teknologier med traditionelle firewallfunktioner som pakkefiltrering og stateful inspection. Den arbejder op til OSI-lag 7 og bruger deep packet inspection, applikationsfiltrering og automatisk blokering af mistænkelig aktivitet.
En NGFW kan omfatte WAF, IPS, SSL-inspection, DNS-filtrering samt antivirus og anti-malware. WAF beskytter webapplikationer mod SQL-injektioner og cross-site scripting.
Managed firewall er en NGFW-løsning, hvor firewallen optimeres og opdateres løbende. Den kan indeholde alle tekniske funktioner i en moderne NGFW og holde sig opdateret med cloud-baseret trusselsinformation. Active Directory (AD) kan tilsluttes direkte, og to-faktor-autentificering kan indgå.
Til erhverv findes både stateful, stateless, hardware-firewalls og NGFW. Der kan anvendes et andet mærke firewall på internetforbindelsen end på den interne sektionering.
Stateful vs. Stateless Firewall: Hovedforskelle for erhverv
- Tilstandsfølge
- Følger aktive forbindelser og tidligere trafikmønstre
- Trafikinspektion
- Dyb pakke-inspektion (deep packet inspection) op til OSI-lag 7
- Sikkerhedsniveau
- Højere – bedre til at genkende kompleks og ondsindet trafik
- Ydeevne
- Mindre hurtig, mere ressourcekrævende
- Anvendelse
- Ideel til moderne enterprise-netværk med dynamisk trafik
Segmentering: opdel netværket i sikkerhedszoner
Datatilsynet beskriver netværkssegmentering som en forebyggende foranstaltning: Netværket inddeles i flere segmenter, og kommunikation på tværs af segmenterne begrænses.
Et kompromitteret segment bliver dermed en mindre risiko for de øvrige segmenter. Segmenteringen giver mere tid til at opdage et angreb, før det når servere med særligt beskyttelsesværdige data.
Datatilsynet peger på, at brugere og deres enheder ofte er et svagt punkt, fordi de skal have adgang til både internettet og det interne netværk, og fordi de kan snydes til uforvarende at kompromittere sikkerheden.
Hvis brugerne samtidig kan tilslutte eget udstyr til organisationens udstyr og it-systemer, kan det være en særlig høj risiko. Kommunikationen kan også begrænses internt i et segment for at øge sikkerheden yderligere.
Segmentering kan i kombination med andre foranstaltninger, fx alarmer, logning og logovervågning, mindske konsekvensen ved et ondsindet angreb, fordi angrebet opdages og standses tidligere.
Segmenteringstyper i erhverv omfatter egne segmenter til bruger-pc’er, servere, gæstenet, netværk med IoT og kundenet. Legacy-systemer eller industrisystemer kan placeres på eget segment.
Backup kan lægges på et segment adskilt fra produktionssystemerne. Trafikken mellem segmenterne kan lukkes eller skæres ned til kun det mest nødvendige; det kaldes isolering af netværket.
VLAN-segmentering og mikrosegmentering er andre segmenteringstyper. De isolerer IT, OT, gæst og IoT fra hinanden. Et angreb i ét segment stopper ved grænsen og spreder sig ikke til resten af netværket.
DMZ-zoner nævnes som en del af NGFW-konfiguration. Zero Trust-arkitektur kan indgå sammen med NGFW og IDS/IPS i en defense-in-depth-tilgang.
Top 5 segmenteringstyper i erhvervssikkerhed
- MikrosegmenteringIsolering af enheder på det mest granulære niveau, fx per bruger eller applikation
- VLAN-segmenteringLogisk opdeling af netværket baseret på funktion eller ansvar (fx IT, gæst, IoT)
- NetværkssegmenteringOpdeling i store zoner (fx produktion, backup, servere)
- DMZ-zonerEkstern zone mellem intern og ekstern netværk til offentlige tjenester (fx webservere)
- Zero Trust-arkitekturPrincip om “ikke tillid, verificer alt” – kræver god adgangskontrol og segmentering
Praktiske segmenter i erhverv
Datatilsynet nævner konkrete segmenter, som kan adskilles med firewalls eller lignende: bruger-pc’er, servere, gæstenet, netværk med IoT og kundenet.
Legacy-systemer eller industrisystemer, der er svære at opdatere og derfor mere sårbare, placeres på eget netværkssegment. Backup lægges på et netværkssegment, der er adskilt fra de produktionssystemer, som backup vedrører.
Kommunikationen mellem segmenterne kan indskrænkes til et minimum. Det kaldes isolering af netværket.
Der, hvor det er muligt, anvendes hardware-firewalls. De opsættes professionelt efter et princip, hvor al kommunikation er spærret, undtagen den, som er fundet nødvendigt.
VLAN og mikrosegmentering kan isolere IT, OT, gæst og IoT fra hinanden. DMZ-zoner kan etableres i forbindelse med NGFW.
Adgangskontrol: trafikbegrænsning og rolleadskillelse
Adgangskontrol begrænser, hvilken trafik der må passere mellem segmenter, så netværket i praksis isoleres.
I erhverv omfatter adgangskontrol trafikstyring mellem segmenter og opdeling af administratorroller. Trafikken kan lukkes eller skæres ned til et minimum.
For backup begrænses adgangen særligt, så administratorerne er nogle andre end administratorerne på produktionssystemerne. Det adskiller administratorroller og begrænser, hvem der kan få adgang til backup og produktionssystemer.
En adgangskontroltype til erhverv er 802.1X NAC. Den kan konfigureres på managed switches sammen med port security, Spanning Tree og LACP.
Adgangskontrollen kan knytte brugere til Active Directory (AD) og kategorisere dem efter etablerede politikker. To-faktor-autentificering kan indgå i firewallopsætningen for større virksomheder.
Adgangskontrol: Fordele og ulemper ved 802.1X NAC
- FordeleKan forhindre ikke-autoriseret adgang via managed switches; integrerer med Active Directory
- UlemperKræver avanceret netværksudstyr og konfiguration; kan være svær at implementere i små virksomheder
Praktisk opsætning af firewall og segmentering
I praksis kan opsætningen følge Datatilsynets tiltag. Der bruges hardware-firewalls, hvor det er muligt, og de opsættes professionelt efter princippet om, at al kommunikation er spærret undtagen den nødvendige.
Datatilsynet beskriver også, at der anvendes forskellige teknologier, fx et andet mærke firewall på internetforbindelsen end på den interne sektionering.
Segmentering kan kombineres med alarmer, logning og logovervågning, så angreb opdages og standses tidligere.
Adgangskontrol kan føres ud i praksis ved at lukke for unødig trafik mellem segmenter eller skære den ned til et minimum. Rolleadskillelse kan føres ud i praksis ved, at administratorer på backup er andre end administratorerne på produktionssystemerne.
Der kan vælges NGFW med deep packet inspection, applikationskontrol og DMZ-zoner. WAF kan indgå som en del af NGFW.
VLAN-segmentering og mikrosegmentering kan isolere IT, OT, gæst og IoT. 802.1X NAC kan bruges på managed switches.
Sikkerhedsopsætning: Trin for trin i et erhverv
- Vurder netværkets størrelse og følsomme dataBaser valg på Datatilsynets retningslinjer og virksomhedens behov
- Vælg firewalltype: Stateful, NGFW eller managed firewallNGFW anbefales til større virksomheder med komplekse behov
- Implementér netværkssegmenteringOprettelse af separate zoner for brugere, servere, IoT, gæster og backup
- Indstil adgangskontrol mellem segmenterLuk unødige forbindelser og skær trafik ned til minimum
- Integrér logning, alarmer og overvågningGør angreb lettere at opdage og standse tidligt
Sådan vælges kombinationen til virksomheden
Valget afhænger af netværkets størrelse, kompleksitet og trafikmængde samt af, hvor følsomme data og systemer der skal beskyttes.
For firewalltyper kan valget tage udgangspunkt i forskellene mellem stateful og stateless beskrevet ovenfor. Til erhverv findes desuden NGFW, managed firewall og WAF som funktion i NGFW.
For segmentering kan man følge Datatilsynets tiltag og isolere særligt sårbare systemer i eget segment. VLAN-segmentering, mikrosegmentering, DMZ-zoner og Zero Trust-arkitektur er mulige tilgange.
Har virksomheden mange brugere, gæster, IoT-enheder eller kundenet, bør disse kunne adskilles i egne segmenter.
Dansk Erhvervs it-sikkerhedsnetværk er rettet mod it-chefer og andre ledere med ansvar for it-sikkerheden i deres organisation.
Til erhverv kan valget stå mellem stateful, stateless, hardware-firewall, NGFW og managed firewall. WAF kan indgå som funktion i NGFW.
Segmentering kan omfatte netværkssegmentering, isolering af netværket, VLAN-segmentering, mikrosegmentering, DMZ-zoner, Zero Trust og egne segmenter til brugere, servere, gæster, IoT, kundenet, legacy/industri og backup.
Adgangskontrol kan omfatte trafikregler på tværs af segmenter, adskillelse af administratoropgaver og 802.1X NAC. To-faktor-autentificering kan indgå.